
Aktualno iz Nacionalnog CERT-a
Novosti
Kako je lako postati žrtva hakiranja
Mislio je da se to njemu nikad neće dogoditi! Pogledajte Patrikovu priču i naučite iz tuđih grešaka kako je lako postati žrtva hakiranja. PRVA EPIZODA Kako…
“Razmisli prije nego klikneš!”
Od alarmnog sustava za zaštitu svog stambenog ili poslovnog prostora do hladnjaka pa čak i dječjih igračaka - razne stvari mogu biti povezane na internet. Važno…
Prijavite se na natjecanje “Hacknite 2.0”!
Pokažite svoje znanje i vještine na polju kibernetičke sigurnosti u CTF natjecanju namijenjenom srednjoškolskim timovima! Natjecanje će se provoditi od 15. listopada (20:00 sati) - petak do 17.…
Uz slogan „Razmisli prije nego klikneš!“ i ove godine obilježavamo Europski mjesec kibernetičke sigurnosti
Svake godine u listopadu obilježava se Europski mjesec kibernetičke sigurnosti. Tim povodom CARNET/Nacionalni CERT provodit će niz aktivnosti s ciljem osvještavanja hrvatskih građana o važnosti kibernetičke…
Računalno-sigurnosni savjeti za povratak u školu
Danas je prvi dan nove školske godine, a povratak u školske klupe je uzbudljiv mnogim učenicima, učiteljima i ostalom nastavnom osoblju. Pored toga, napadači, kradljivci identiteta…
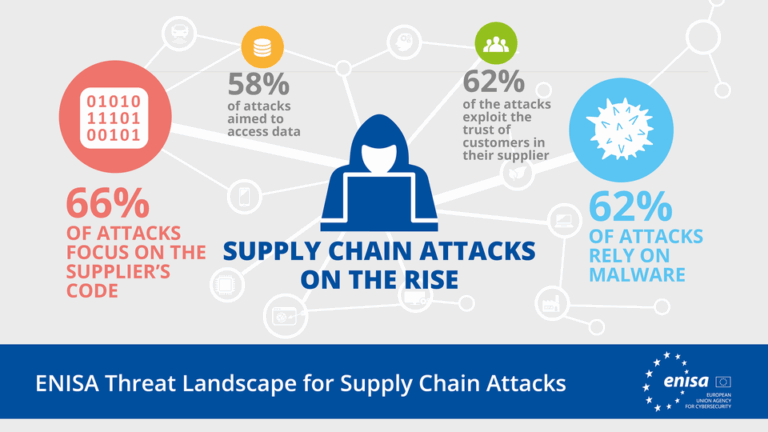
Većina napada na lanac opskrbe cilja kôd dobavljača
ENISA (Agencija Europske unije za kibersigurnost) je izradila izvještaj o mapiranju i proučavanju napada na lanac opskrbe u razdoblju od siječnja 2020. do početke srpnja 2021.…
CISA objavila alat za samoprocjenu sigurnosnih revizija protiv ransomware napada
Ransomware napadi su sve češći, a organizacije nisu sigurne kako se suočiti s takvom vrstom ugroze. Velik broj tvrtki bez razmišljanja plaća otkupninu napadačima, neovisno o…
[UPOZORENJE] Aktivno nekoliko phishing kampanja
Posljednjih nekoliko dana aktivne su phishing kampanje koje ciljaju korisnike u Hrvatskoj u kojima napadači žele ostvariti financijsku korist od svojih žrtava. Phishing kampanja širi…
Samouništenje Emoteta
Europske policijske snage su nakon više od tri mjeseca istrage uklonile zlonamjerni sadržaj Emotet sa svih zaraženih računala pomoću prilagođene DLL datoteke. DLL datoteka je vrsta…
Ranjivosti u sklopu poslužitelja elektroničke pošte Microsoft Exchange
Kako navodi Zavod za sigurnost informacijskih sustava, Microsoft je 13. travnja objavio redoviti skup zakrpi za travanj 2021. koje obuhvaćaju čak 19 kritičnih ranjivosti među kojima…