
Aktualno iz Nacionalnog CERT-a
Novosti
Pridružite se GÉANT-ovoj kampanji za podizanje svijesti o kibernetičkoj sigurnosti
Pozivamo sve zainteresirane da se pridruže GÉANT-ovoj kampanji za podizanje svijesti o kibernetičkoj sigurnosti naziva "Small habits. Big impact." (“Male navike. Velik utjecaj.”). Bilo da ste stručnjak za kibernetičku sigurnost,…
Upozorenje: građani dobivaju lažne poruke koje se predstavljaju kao kazneni ili sudski postupak
Ministarstvo pravosuđa, uprave i digitalne transformacije upozorava građane na lažne poruke kojima se pokušava stvoriti dojam da se protiv primatelja vodi kazneni ili sudski postupak. “Trenutno…
Upozorenje: Lažne obavijesti o isteku domene pokušavaju ukrasti pristupne podatke za cPanel
Nacionalni CERT upozorava na phishing kampanju u kojoj napadači oponašaju registar domena i građanima šalju lažne obavijesti o skorom isteku njihove domene (Slika 1). Cilj kampanje…
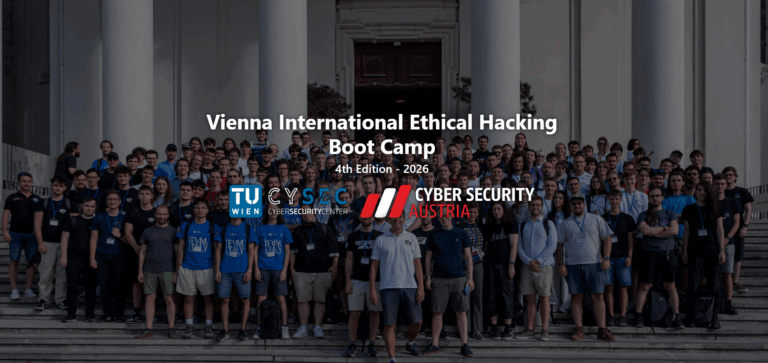
Trenažni kamp etičkog hakiranja u Beču
Hrvatski predstavnici sudjelovali su na četvrtom izdanju International Ethical Hacking Bootcampa, koji je održan od 2. do 5. srpnja 2026. godine u Beču, u organizaciji TU…
Upozorenje: prijevare povezane s rezervacijama smještaja putem Bookinga
Nacionalni CERT upozorava građane na pojačane phishing aktivnosti povezane s rezervacijama turističkog smještaja. Tijekom ljetnih mjeseci bilježimo povećan broj prijava pokušaja prijevara u kojima se napadači…
Savjeti Nacionalnog CERT-a za zaštitu u slučaju neovlaštene objave podataka
Kriminalci često koriste osobne i kontaktne podatke kako bi njihove prijevare izgledale vjerodostojno. U nastavku se nalazi nekoliko savjeta za zaštitu i prepoznavanje prijetnji s kojima…
Pokrenuta kampanja o važnosti prijave kibernetičkih incidenata
CARNET je u suradnji s Nacionalnim centrom za kibernetičku sigurnost (NCSC-HR) i Nacionalnim CERT-om pokrenuo informativnu kampanju s ciljem podizanja svijesti o obvezama koje proizlaze iz…
Upozorenje: u tijeku je SMS prijevara s plaćanjem kazni
Nacionalni CERT zaprimio je niz prijava građana o SMS porukama u kojima ih se lažno obavještava o navodnim prometnim prekršajima i navodi na otvaranje zlonamjernih poveznica te unos osobnih i…
Savjet organizacijama: pripremite se za potencijalni val nadogradnji
Suvremeni AI alati značajno su ubrzali otkrivanje ranjivosti. Zato, Nacionalni CERT poziva sve organizacija da se pripreme za potencijalni val zakrpa koje će rješavati desetljeća “tehničkog duga”. Bez obzira na to radi li…
Upozorenje: Kritična ranjivost u cPanel i WHM (CVE-2026-41940)
CVE-2026-41940 CVSS 9.8 Otkrivena je kritična ranjivost u cPanel & WebHost Manager (WHM) sustavima koja omogućuje potpuno zaobilaženje autentifikacije. Zbog pogreške u upravljanju sesijama, neautentificirani napadač…