
Aktualno iz Nacionalnog CERT-a
Novosti
Zlonamjerna ChatGPT ekstenzija služi za krađu Facebook profila
Lažna ChatGPT Google Chrome ekstenzija krade pristupne podatke i putem Facebooka pokreće skupe kampanje oglašavanja (cybernews.com). Ekstenzija "Quick access to Chat GPT" pruža korisnicima jednostavan pristupu…
Prepoznaj phishing u 5 koraka
U 2022. godini Nacionalni CERT obradio je ukupno 1296 kibernetičkih incidenata, a više od 40% incidenata spada u phishing napade. Phishing smatramo ozbiljnom prijetnjom zbog njegove…
Revolicioniranje komunikacije: Moć Chat GPT-a u digitalnom dobu
Pokrenuli smo razgovor s ChatGPT-om i postavili mu par pitanja. Pitate se zašto u naslovu piše "revolicioniranje", a ne "revolucija"? E pa zato što je i…
CERT ETA POSTAJE CERT SPAMBLOK
CERT ETA, DNSBL sustav za blokiranje neželjene pošte (eng. spam), od 1. ožujka 2023. godine mijenja svoj naziv u CERT Spamblok. CERT Spamblok razvijen je u Nacionalnom CERT-u…
[UPOZORENJE] e-Građani sustav se koristi za novu QR phishing kampanju!
Nacionalni CERT je zaprimio prijave građana u kojima napadači putem lažne e-poruke u kojoj spominju novčanu pomoć šire poveznice u obliku QR koda koje vode na…
UK i SAD u borbi protiv ransomwarea
Zbog povećane kriminalne aktivnosti i štete koju nanose ransomware napadi, Ujedinjeno Kraljevstvo i SAD su pokrenuli zajedničku akciju sankcioniranja kibernetičkih kriminalaca, ali i onih koji odluče…
[UPOZORENJE] U tijeku je phishing kampanja s malicioznim privitkom
Nacionalni CERT zaprimio je velik broj prijava phishing poruka koje sadrže maliciozni privitak. Naslov poruke, kao i sama phishing poruka napisani su na engleskom jeziku, a…
Zaštitite svoje srce i novčanik!
Iako volimo Valentinovo i osjećaj leptirića u trbuhu, u našem binarnom zapisu postoji naredba kibernetičkog Kupida, koji umjesto strelica koristi štit. Zašto štit? Jer je tu…
SKRIPTA ZA OPORAVAK OD ESXiArgs RANSOMWARE NAPADA
CISA je izdala skriptu za oporavak od ESXiArgs ransomware napada. Žrtve ESXiArgs ransomware napada, kojima ''flat'' datoteka nije šifrirana, pomoću ove skripte mogu pokušati vratiti kontrolu…
[UPOZORENJE] Iskorištavanje ranjivosti VMware ESXi hipervizora za ransomware napade
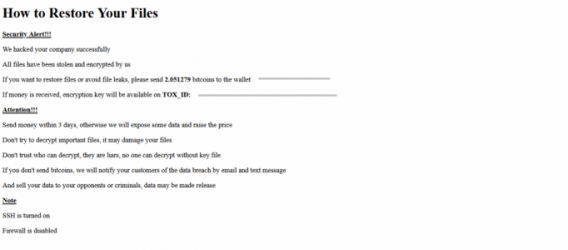
Nacionalni CERT je zaprimio informacije o ranjivosti VMware ESXi hipervizora koja se iskorištava za izvođenje ESXiArgs i Nevada ransomware napada. Ranjivosti se iskorištavaju za izvršavanje proizvoljnog…